Android「死亡簡訊」漏洞:Android 12、13 沒有修補要換機嗎?先看自己的版本與安全性更新(2026)
機誌編輯部 · 發布 2026年11月3日 · 約 5 分鐘
本文含聯盟連結,透過連結購買本站可能獲得分潤。了解更多
2026 年 10 月底,一個被叫做「死亡簡訊」(SMS of Death)的 Android 漏洞登上科技與資安新聞:一則你看不到的特製簡訊,就可能讓手機的通話功能當掉。更多人關心的是後面這件事:Google 10 月更新據報導只修補 Android 14 到 17,那 Android 12、13 還在用的人怎麼辦,需要為此換機嗎? 先說結論:依我們讀到的來源,這是影響通話的阻斷服務漏洞,沒有來源說會偷資料;它值得你去確認自己手機的更新狀態,但單憑這一個漏洞就急著換機,並沒有來源支持。真正該看的是你的手機到底還有沒有後續的安全性更新。
資料來源與限制(查證日期:2026-11-03): 本文實際讀過的頁面有研究者 Mark Blaszczyk 的揭露頁 smsofdeath.com、eSecurity Planet 的報導(2026-10-30)與 CyberInsider 的報導。漏洞細節都是研究者的說法,我們沒有實機重現,也無法獨立驗證。 我們嘗試開啟 Google 的 Android 安全公告頁與 Cybernews 報導但未成功(頁面不存在或被拒絕),所以沒有讀到 Google 官方公告原文,也沒有讀到 Android 版本占比的最新統計,文中不提供版本占比數字;原任務提到的自由時報與電腦王阿達報導我們也沒有讀到,不引用。各來源對 Google 是否曾視為非安全性問題說法不一,下文照實列出。本文不是資安診斷,也不是實機心得。
這個漏洞是什麼:依研究者與報導整理
- 名稱與編號: 「SMS of Death」,eSecurity Planet 列為 CVE-2026-58882。CyberInsider 原文內文曾寫尚無 CVE 編號,但文中更新段落又指出已有編號與 10 月修補,兩邊對不上,編號請以官方公告為準。
- 問題位置: Android 電話框架中處理 WAP Push 簡訊的 WapPushOverSms 元件。依研究者頁面,一個特製的標頭長度被轉成負數,導致 com.android.phone 當掉。
- 攻擊方式: 研究者說只需要受害者的電話號碼,透過行動網路發送資料簡訊。訊息不進收件匣、沒有通知、也不顯示寄件號碼,受害者不需任何操作。研究者另外公開了概念驗證程式。
- 影響: 每次當掉約一到兩秒,通話被切斷,包含緊急電話。電信業者可能重送未確認的訊息,造成反覆當機;依研究者與 CyberInsider,短時間連發二、三十則,可能讓手機在開機時就崩潰,甚至進入復原模式提示。以上情況是研究者的描述,不代表所有機型都會發生。
- 測試機型: 研究者表示在 Pixel 9(2026 年 4 月韌體)與多款三星 Galaxy(含 A 系列)重現。CyberInsider 提醒報告並未建立完整的受影響機型、版本與電信業者清單。
- 台灣是否受影響: 資料不足。 我們沒有讀到台灣電信業者是否會過濾這類訊息的說明,也沒有台灣機型的實測資料。
修補狀況:Android 14 到 17 有,12 與 13 沒有
| 項目 | 研究者揭露頁 | eSecurity Planet | CyberInsider |
|---|---|---|---|
| 受影響版本 | Android 12 至 17(實測 12 至 16) | Android 12 至 16 | 未建立完整清單 |
| 10 月更新是否有修補 | 有,涵蓋 Android 14 至 17 | 有,涵蓋 Android 14 至 17 | 更新段落稱 10 月有修補 |
| Android 12、13 | 明確指出不在修補範圍 | 文中沒有說明 | 未提 |
| 時間線 | 5 月 5 日回報;6 月 15 日修正提交;10 月更新;10 月 29 日公開 | 同左 | 5 月 5 日首次回報;10 月 29 日公開 |
兩個值得注意的細節:
- Google 的修法與研究者建議不同。 研究者與 eSecurity Planet 都提到,Google 沒有採用研究者建議的長度檢查,而是擴大例外處理,把錯誤吞掉並刪除造成問題的待處理訊息。這代表修補的目標是「不要再當機、不要重複崩潰」。
- 報導對 Google 立場說法不一。 CyberInsider 說 Google 曾歸類為非安全性問題並在 10 月 29 日再次維持;另兩個來源則說已修補。我們沒有讀到 Google 的官方說法,所以不自己下定論。GrapheneOS 依報導表示會在 11 月安全公告納入修正,但那是替代系統,一般原廠手機用戶不適用。
另外,手機廠商不一定在 Google 公告當天提供更新,三星、小米等品牌的推送時間各有不同,我們沒有查到各品牌針對這個漏洞的台灣更新時程。
Android 12、13 要換機嗎:先問三個問題
以下是依來源加上常理整理的判斷,不是官方標準。
- 你的手機現在還收得到安全性更新嗎? 到「設定、關於手機」看「Android 安全性更新」的日期。如果最近一年都沒有更新,問題就不只這個漏洞;如果廠商仍持續推送月更新,可能還有機會拿到修補,請查廠商公告。我們沒有讀到 Google 對 Android 12、13 的官方支援終止時程,不在此列出日期。
- 這個漏洞對你的實際風險有多大? 它需要攻擊者知道你的號碼,影響以通話中斷為主,來源沒有說會洩漏資料。對一般使用者,更常見的風險還是釣魚簡訊與惡意連結,可看手機與電腦防詐騙整理。
- 你本來就想換嗎? 手機若同時有電池老化、儲存空間不夠、App 不再支援,這個新聞可以當成加速決定的理由;若只是這個漏洞,先別被新聞推著買。電池問題可看電池老化該換電池還是換新機。
不換機的暫時作法
- 維持系統與 Google Play 系統更新在最新,並定期查廠商安全公告。
- 接到莫名通話中斷或手機反覆重開,先洽廠商與電信業者客服,不要自己照網路教學操作。研究者描述的 ADB 方法需要技術,且不一定適用你的機型。
- 重要通話與緊急聯絡,可保留另一支備用機或市話,這是常理建議,不是來源的官方建議。
- 隨時備份。 萬一要原廠重設或換機,先備份,作法見換手機資料怎麼轉移。
想換機時:優先看「更新年限」
如果決定換,挑 Android 手機時最該比較的是保證更新年限與廠商推送速度。站上已整理的兩款當作起點,年限都是依站上商品卡引用的媒體整理,實際請以官方公告為準:
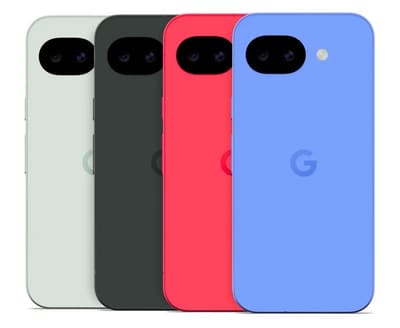
Tensor G4、7 年更新的中階 Pixel,2026/3/5 上市;8GB+128GB 建議售價 NT$16,490,通路價長期低於建議價。
- 台灣售價
- 8GB+128GB NT$16,490;8GB+256GB NT$19,990(建議售價;ePrice 2026-09-25 另列通路市價 NT$10,990/14,290 起)
- 晶片
- Google Tensor G4
- 螢幕
- 6.3 吋 OLED,最高 120Hz,峰值 3,000 尼特
- 續航與充電
- 電池約 5,100mAh;有線充電功率各來源寫法不一(23W、30W、45W),請以官方為準
- 防水防塵
- IP68
- 更新
- 7 年系統與安全性更新(依 ePrice、miko 整理)
適合重視長期更新、乾淨系統與 Google 相機功能的人。
不太適合很在意電池大小與超快充,或需要雙卡雙待的人。
規格來源:ePrice(2026 Q3 七款萬元手機)(2026-11-03 查核)。規格與售價可能變動,以官方為準。
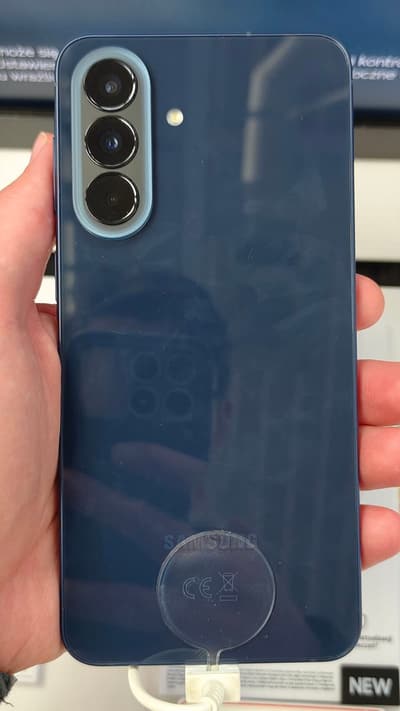
6.7 吋 120Hz、IP68、Exynos 1680 的三星中階機;10/1 起建議售價調漲(8GB+256GB NT$19,990),通路價差距大。
- 台灣售價
- 三星台灣 2026-10-01 起調整後建議售價:8GB+256GB NT$19,990、12GB+256GB NT$22,490、12GB+512GB NT$26,990(9/1、10/1 連續兩個月調漲,依自由電子報 3C 2026-10-01、SOGI 2026-10-01、miko 2026-11-02 報導,三者數字一致);miko 2026-11-02 空機價 13,890/15,790/19,490 元,通路價會變動,以通路現行為準
- 晶片
- Exynos 1680(三星自家 4nm)
- 螢幕
- 6.7 吋 Super AMOLED,2340×1080,120Hz,最高 1,200 尼特
- 續航與充電
- 5,000mAh;45W 有線快充(盒內不附充電器,依 onion-net)
- 相機
- 後置 5,000 萬主鏡頭、1,200 萬超廣角、500 萬微距;前置 1,200 萬
- 防水防塵
- IP68
- 更新
- ePrice 稱最高 6 代系統升級與 6 年安全更新(miko 與 onion-net 未提)
適合偏好三星介面、要防水與大螢幕、預算萬元上下的人。
不太適合很在意續航極大化、超快充,或想要最長更新承諾的人。
規格來源:miko 米可手機館(Galaxy A57 價格與規格)(2026-10-19 查核)。規格與售價可能變動,以官方為準。
預算與取捨可看兩萬元以下手機整理與Android 旗艦選購指南;舊機要處理可看舊手機與筆電回收與賣出。雙 11 檔期的價格行情請另看雙 11 手機選購指南,並留意通路價與官方建議價不同。
買之前的檢查清單
- 確認機型與版本: 「設定、關於手機」看 Android 版本與安全性更新日期。
- 查廠商公告: 到你的品牌(Google、三星、小米等)官方安全性公告查是否提到此漏洞或 CVE-2026-58882,我們沒有讀到官方原文,所以請自行確認。
- 看更新承諾: 新機要問清楚「幾年系統更新、幾年安全更新」,並以官方網頁為準,不要只看賣場文案。
- 看保固與購買管道: 水貨、平行輸入的更新與保固可能不同,見3C 保固、發票與水貨判斷。
- 不要被恐慌行銷帶著買: 沒有來源說這個漏洞會偷資料或造成金錢損失。
- 重要資料備份: 換機或重設前先備份,並確認電信業者的 eSIM 轉移流程。
- 提醒: 本文為新聞整理,不構成資安診斷或保證;若手機異常,請洽原廠與電信業者。
參考資料
- Mark Blaszczyk:SMS of Death 揭露頁(2026-10-29 公開,2026-11-03 讀取)
- eSecurity Planet:Android 'SMS of Death' Flaw Can Drop Emergency Calls, Trigger Reboot Loops(2026-10-30)
- CyberInsider:Android SMS of Death 報導(2026-10 底)
常見問題
依研究者 Mark Blaszczyk 的揭露頁與 eSecurity Planet、CyberInsider 的整理,這是一種特製的 WAP Push 資料簡訊,會讓手機的電話處理程序(com.android.phone)當掉,通話中斷,緊急電話也會被切斷。訊息不會出現在收件匣,也沒有通知,受害者不需要點開或做任何操作。以上是研究者的說法,我們沒有實機重現。
依研究者頁面與 eSecurity Planet,Google 2026 年 10 月的安全性更新涵蓋 Android 14 至 17;研究者頁面明確指出 Android 12 與 13 不在修補範圍內,eSecurity Planet 則是沒有說明。但各家手機廠商與 Google 官方公告才是準的,我們沒能讀到 Google 官方 10 月公告頁,請到廠商的安全性公告確認自己機型的修補狀態。
不一致。CyberInsider 引述研究者說,Google 曾把這個問題歸類為非安全性問題、不予修復,並在 10 月 29 日再次維持此分類;但 eSecurity Planet 與研究者頁面都說 Google 已在 2026 年 6 月提交修正、10 月更新發布。CyberInsider 文中的更新段落也承認 10 月有修補。我們沒有讀到 Google 官方說明,所以只能列出兩種說法。
依目前報導,影響是阻斷服務:電話功能被打斷、通話掉線,嚴重時可能反覆崩潰;沒有報導說它能竊取資料。這是報導與研究者的描述,不是我們的測試,也不是資安診斷。
不一定,也沒有任何一篇來源這樣建議。這個漏洞需要攻擊者知道你的電話號碼並發送特製簡訊,影響以通話中斷為主;是否換機要看你的使用情境與其他安全風險(例如整機長期沒有更新)。比較務實的做法見文中判斷清單:先查修補狀態、確認機型是否還有更新、再決定是否升級。
研究者在頁面上描述了用 ADB 清除排隊中惡意訊息的方法,但需要電腦與技術能力,eSecurity Planet 也說一般使用者不易操作,且 eSIM 使用者可能更困難。研究者提醒在復原模式提示時不要輕易選擇清除資料。我們無法保證步驟適用於你的機型,建議先洽手機廠商或電信業者客服。
延伸閱讀
三星 11 月再調價:A07 5G 漲到 8,090 元、Tab S11 與 S10 FE+ 也漲,入門機與平板現在該買嗎?
SOGI 報導三星 11 月再調建議價:Galaxy A07 5G 8,090 元、Tab S11 5G 39,490 元、Tab S10 FE+ 27,490 元。整理漲幅、原價說法不一之處與買或等的判斷。
小米 HyperOS 被指蒐集 App 清單與疑似螢幕錄製:研究者指控整理,台灣用戶怎麼看、怎麼檢查(2026)
依自由時報與 ETtoday 11 月 2 日報導,研究者指 Xiaomi 14(HyperOS 3)預載元件疑似回傳 App 清單與使用資料。整理指控內容、尚未證實之處、台灣版是否受影響,以及用戶的檢查清單與換機判斷。
手機 AI 功能在台灣能用什麼?Apple Intelligence、Galaxy AI、Gemini 逐項整理,買手機要不要為 AI 多付錢(2026)
依官方頁面與台灣媒體整理 Apple Intelligence、Galaxy AI、Gemini 在台灣的繁中支援:翻譯、通話、摘要、修圖、語音助理逐項比對,哪些只有英文、哪些要登入或付費,以及買手機要不要為 AI 加價。