Chrome 桌面版零日漏洞 CVE-2026-125350 已遭利用:Windows、Mac 怎麼確認版本與更新(2026)
機誌編輯部 · 發布 2026年11月15日 · 約 4 分鐘
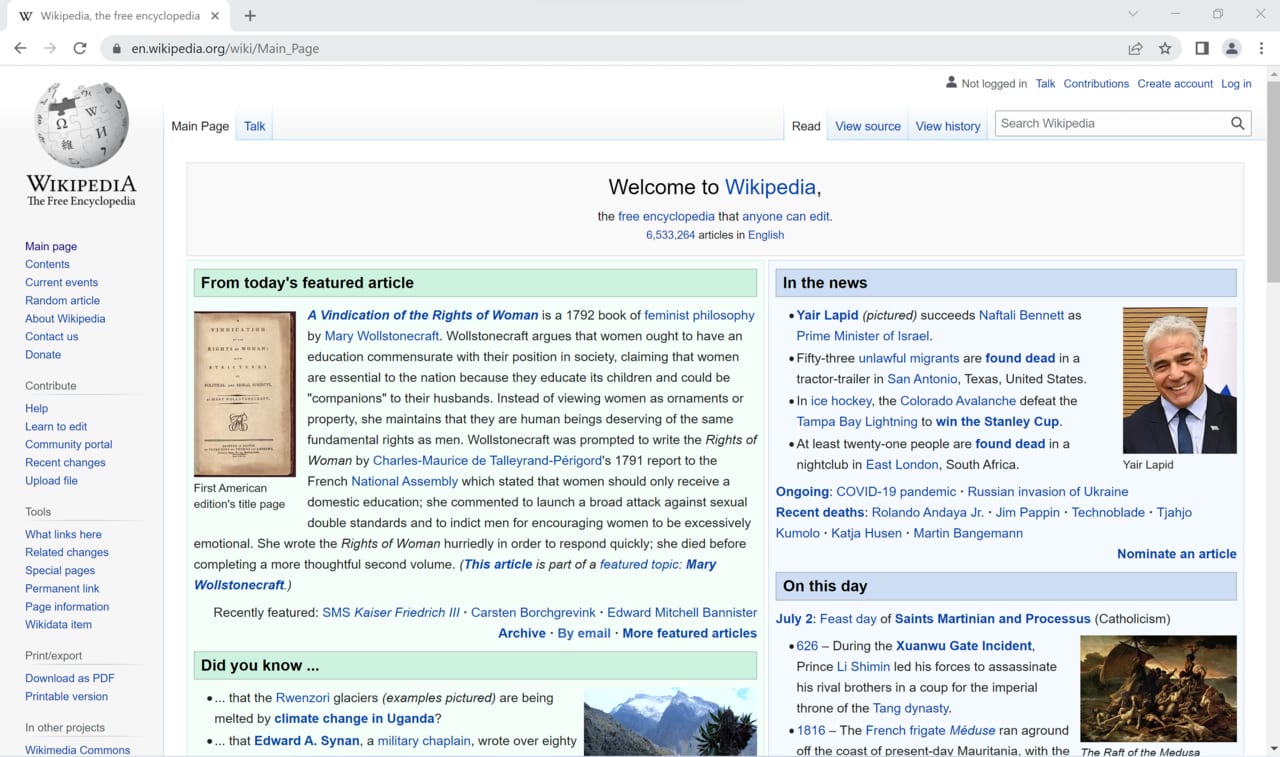
先說結論:Google 在 2026 年 11 月 9 日發布 Chrome 157.0.8103.50/.51,修補 XML 元件的 use-after-free 漏洞 CVE-2026-125350,並表示已知有攻擊程式在外流傳。Windows、Mac 用戶請打開「關於 Google Chrome」確認版本,有「重新啟動」就按;Edge 等 Chromium 瀏覽器也一併更新。 這不需要恐慌,但別拖:這類漏洞是被拿來攻擊的,更新就是最直接的做法。
警語: 本文是一般性的資安與更新資訊整理,以 Google 與各廠商官方說明為準,不保證更新後完全不會遭受攻擊。選單名稱與畫面可能因版本與語言而異,請以實際畫面為準。本文只寫防禦面,不寫漏洞利用細節,也沒有任何方法可以教你繞過防護。
資料來源與限制(查證日期:2026-11-15): 本文實際讀過的頁面有:Malwarebytes:Update Chrome now to fix a flaw attackers are exploiting、BleepingComputer(2026-11-10)、CISA 已知遭利用漏洞目錄、Microsoft Edge 安全版本資訊(只讀到前 100000 字元,涵蓋 11/9 至 11/14 條目)、Google 說明中心:更新 Google Chrome。
限制: Google 的官方公告頁 Stable Channel Update for Desktop(2026-11-09)我們只讀到標題與日期,沒能讀到內文,所以漏洞與版本號是依上述兩篇報導引述整理,請你再回官方公告核對。「共 9 項安全修補」是 Malwarebytes 的說法。TWCERT 與台灣官方單位是否警示,我們只做過搜尋、沒有讀到官網,資料不足。本文沒有實機測試。
發生什麼事
| 項目 | 內容 | 出處 |
|---|---|---|
| 發布日期 | 2026-11-09,Chrome 穩定版更新,陸續推出(數天到數週) | Malwarebytes、BleepingComputer |
| 修補版本 | Windows、Mac:157.0.8103.50/.51;Linux:157.0.8103.50;Android:157.0.8103.50 | Malwarebytes、BleepingComputer(桌面) |
| 漏洞類型 | XML 元件 use-after-free,Google 評 High | Malwarebytes、BleepingComputer |
| 回報 | 匿名第三方,2026-11-06 回報 | Malwarebytes |
| 是否遭利用 | Google 稱知道攻擊程式「exists in the wild」,未公開攻擊者、目標與手法 | 兩篇報導引述 Google |
| CISA KEV | 2026-11-10 加入,處理期限 2026-11-24 | CISA 目錄頁 |
| 今年次序 | BleepingComputer 稱這是 2026 年第八個遭利用的 Chrome 零日漏洞 | BleepingComputer |
幾個容易搞混的地方:
- 嚴重等級說法不一。 Google 標的是 High;Malwarebytes 提到香港 HKCERT 把整體風險評為「Extremely High」。兩者是不同機構的評級,不是矛盾,但別拿來互相取代。
- 細節沒公開。 兩篇報導都說 Google 沒給攻擊細節;BleepingComputer 也提到,在多數人更新前,漏洞細節可能暫不公開。所以「誰被攻擊」「怎麼被攻擊」目前都不知道,不要相信自稱知道內幕的轉貼文。
- 是不是只有 Chrome。 見下文 Edge 一節。
跟你有什麼關係
- 用桌面版 Chrome 的人(Windows、Mac、Linux): 要確認版本。依報導,修補版本是 157.0.8103.50 以上。
- Android 的 Chrome: Malwarebytes 寫 Android 版 157.0.8103.50 同日發布,修補內容與桌面版相同(除非另有註明);到 Google Play 看有沒有更新。
- 公司或學校管理的電腦: 版本可能由管理員控制,更新慢不一定是你設定錯,詳見 前一篇 Chrome 157 更新教學 的管理員段落。
- Extended Stable(延伸穩定版)用戶: 搜尋摘要提到另有 156.0.8078.96 含此修補,但我們沒有讀到該官方公告內文,資料不足,請管理員看官方 Extended Stable 公告。
Windows、Mac 怎麼確認版本與更新
以下步驟依 Google 說明中心(本文讀到的繁中頁面):
- 在電腦上開啟 Chrome。
- 點選右上方的「更多」圖示,依序選擇「說明」、「關於 Google Chrome」。
- 頁面會顯示版本號,Chrome 也會自動檢查更新。對照上表:Windows、Mac 要是 157.0.8103.50 或 .51 以上。
- 選取「重新啟動」。找不到這個選項,代表已是最新版。
- 重新啟動時,Chrome 會重新開啟先前的分頁和視窗,但不會重新開啟無痕視窗,先把需要的內容存好。
- 若暫時不想重新啟動,可選「暫時不要」,更新會在下次重新啟動時套用。但在重新啟動前,你實際用的仍是舊版,建議盡快處理。
Windows 補充(依官方): 先關閉所有 Chrome 視窗與分頁,再重新啟動瀏覽器。
Mac 補充(依官方): 將 Chrome 安裝在「應用程式」資料夾,並在「關於 Google Chrome」中啟用自動更新設定,即可為所有使用者套用更新。
為什麼有人會卡在舊版: Malwarebytes 提到,如果你從不完整關閉瀏覽器、或有擴充功能擋住更新,自動更新可能延遲,所以建議手動檢查。
Edge 與其他 Chromium 瀏覽器
- Microsoft Edge: 依 Edge 安全版本資訊頁,CVE-2026-125350 是 11/9 至 11/14 條目中唯一列為遭利用的漏洞,並寫明是 Chromium 團隊回報有在野利用;修補包含在 11/9 的 Edge Stable 157.0.4341.46 與 11/11 的 Edge for Android 157.0.4341.53。11/13 的 Stable 157.0.4341.57 當時頁面還沒列 CVE(頁面寫「CVEs will be added as soon as available」)。
- Edge 的更新操作路徑: 我們這次沒有讀到 Edge 官方的更新步驟頁,所以不寫選單位置,請以 Edge 實際畫面為準,或看微軟官方說明。
- Brave、Opera、Vivaldi 等: 有搜尋摘要稱使用 Chromium 核心的瀏覽器也應盡快套用修補,但我們沒有讀到各瀏覽器自己的公告,是否受影響、版本號是多少,資料不足,請看各瀏覽器官方更新說明。
- 其他: 想順便檢查瀏覽器擴充功能,可看 瀏覽器擴充功能權限檢查。
還不確定的部分
- 官方公告內文: 我們沒讀到,版本號、修補項數以報導為準,請回 Chrome Releases 核對。
- 攻擊規模與對象: Google 沒說明,資料不足。
- 台灣官方警示: 搜尋沒找到 TWCERT 的通報,但沒有直接檢查官網,資料不足。
- 其他瀏覽器與 Extended Stable: 如上。
- 更新送達時間: 官方說陸續推出,你何時收到無法預測,可手動檢查。
更新之外,順手做的三件事
這是一般性的資安做法,不是這次公告的內容:
- 更新只從 Chrome 內建的「關於 Google Chrome」、官方商店進行;網頁彈窗或簡訊叫你「立刻更新 Chrome」的連結不要點,辨識方法看 3C 防詐騙指南。
- 帳號開通行密鑰或雙重驗證,設定看 通行密鑰與雙重驗證設定。
- 若懷疑帳號已被盜用,流程看 帳號被盜用怎麼救。
檢查清單
- 我打開「更多」→「說明」→「關於 Google Chrome」,版本是 157.0.8103.50 以上。
- 出現「重新啟動」時我已存好無痕視窗內容,並完成重新啟動。
- 我習慣不關瀏覽器,這次已把 Chrome 完整關掉再開。
- 若用 Edge,我已更新到最新版(11/9 的 157.0.4341.46 以上)。
- Android 在 Google Play 沒有待更新的 Chrome。
- 公司電腦更新不了,我已詢問 IT,而不是自己重裝。
- 我沒有點任何彈窗或簡訊裡的「更新」連結。
延伸閱讀
- Chrome 157 安全更新:確認版本與更新教學:11/3 那次大版本更新與手機更新步驟。
- 瀏覽器擴充功能權限檢查:Chrome 與 Edge 的擴充功能怎麼查。
- 3C 防詐騙指南:假更新與釣魚怎麼辨識。
- 通行密鑰與雙重驗證設定:帳號安全的事前設定。
常見問題
依 Malwarebytes 與 BleepingComputer 的報導,這是 Chrome XML 元件的 use-after-free(釋放後使用)漏洞,Google 評為 High(高)。BleepingComputer 形容為高嚴重性的記憶體損毀漏洞。Google 沒有公布攻擊者、目標、傳播方式與攻擊程式能做什麼。
是。兩篇報導都引述 Google 的說法:Google is aware that an exploit for CVE-2026-125350 exists in the wild。我們讀到的是引述,官方公告頁本文我們這次沒能讀到內文。美國 CISA 的已知遭利用漏洞目錄(KEV)也列有此漏洞,加入日 2026-11-10、處理期限 2026-11-24(該期限是對美國聯邦機關而言)。
依報導,Windows 與 Mac 是 157.0.8103.50 或 157.0.8103.51,Linux 是 157.0.8103.50。更新是陸續推出,所以可能還沒輪到你,可在「關於 Google Chrome」手動檢查。
要檢查。依 Microsoft Edge 安全版本資訊頁,11/9 的 Edge Stable 157.0.4341.46 與 11/11 的 Edge for Android 157.0.4341.53 這兩個版本列了此 CVE 的修補,頁面也寫該漏洞是 Chromium 團隊回報有在野利用。11/13 的 157.0.4341.57 當時尚未列 CVE。請把 Edge 更新到最新版。
要。依 Google 說明中心,出現「重新啟動」就選取;Chrome 會重新開啟先前的分頁與視窗,但不會重新開啟無痕視窗。若選「暫時不要」,更新會在下次重新啟動時套用。
我們搜尋時沒有找到 TWCERT 針對這個漏洞的通報,但這不代表沒有,也沒有直接讀過 TWCERT 官網,資料不足。可自行到 TWCERT 官網確認。
延伸閱讀
瀏覽器擴充功能權限檢查:Chrome 與 Edge 怎麼找出可疑外掛、關閉或移除(2026 教學)
依 Google 與 Microsoft 官方說明,整理 Chrome 與 Edge 怎麼打開擴充功能管理頁、看站點存取權限、改成點擊才執行、關閉或移除,以及哪些跡象值得多留意。
Chrome 157 安全更新:官方公告 213 項修補,怎麼確認版本、電腦與手機怎麼更新(2026)
依 Chrome Releases 官方公告,Chrome 157 於 11/3 推出,列 213 項安全修補。整理 156 兩次修補、怎麼確認版本、電腦與手機怎麼更新,以及公司電腦的更新設定。
群暉 Synology NAS 遭 C3RB3R 勒索軟體攻擊:家用 NAS 怎麼檢查 DSM 更新、遠端存取與備份(2026)
Synology 在 2026-10-29 呼籲用戶更新 DSM,指有勒索軟體攻擊舊版系統。依官方公告、HKCERT 與資安媒體整理誰受影響、怎麼查版本、關閉不必要的遠端存取、備份怎麼做,以及漏洞來源各方說法不一的部分。