群暉 Synology NAS 遭 C3RB3R 勒索軟體攻擊:家用 NAS 怎麼檢查 DSM 更新、遠端存取與備份(2026)
機誌編輯部 · 發布 2026年11月16日 · 約 5 分鐘
本文含聯盟連結,透過連結購買本站可能獲得分潤。了解更多
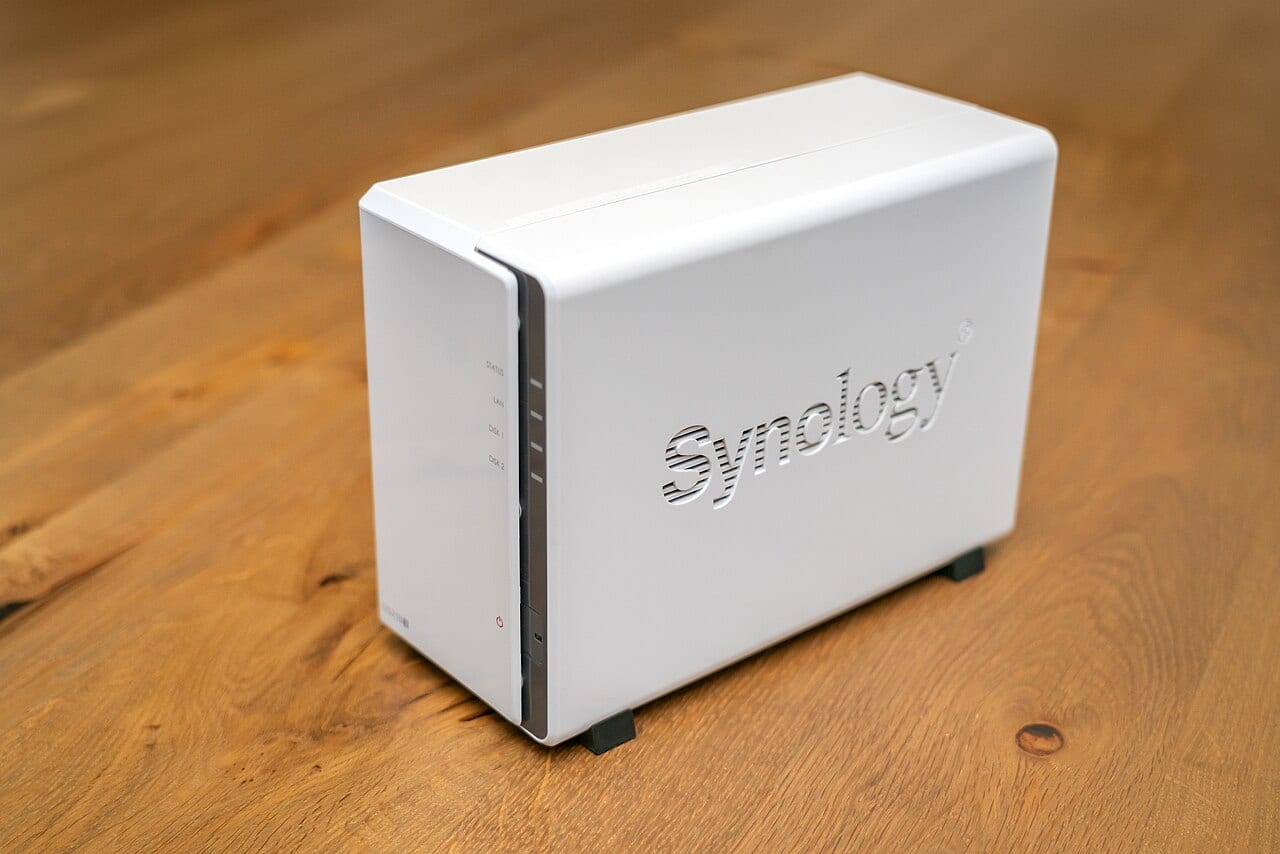
家裡用 Synology(群暉)NAS 存照片、家人影片的人,最近可能在新聞看到「NAS 被勒索軟體加密」。先講結論:官方這次的建議很單純,就是把 DSM 更新到你的機型能裝的最新版、關掉不必要的對外連線、確認有一份不在 NAS 上的備份。 麻煩的是機型太舊、已經沒有更新可裝的人,下面也會講。
資料來源與限制(查證日期 2026-11-16): 本文依下列我們實際讀過的頁面整理:Synology 官方新聞稿(2026-10-29)、Synology 安全公告 SA-24:20 與 SA-26:14、香港 HKCERT 警示(2026-11-02)、Kaspersky 部落格(2026-11-09)、Security Affairs 報導。Synology 公告頁沒有列出受害台數,也沒有指明是哪個漏洞,漏洞來源各方說法不一(見下文)。BleepingComputer 等媒體頁面我們讀取失敗(403),不當連結來源。我們沒有查到台灣 TWCERT 或其他台灣主管機關針對此事的公告,不代表沒有。 本站沒有實測,也不是資安事件處理服務;以官方說明為準,更新與設定不保證完全防止攻擊。實際選單名稱請以你機型的 DSM 畫面為準。
發生什麼事
- 2026-10-29: Synology 發出公告(發稿地為台北),表示有攻擊者正對執行過舊版本 DSM 的 NAS 發動勒索軟體攻擊,目的是加密資料並勒索贖金;利用的是一個2024 年 12 月已修補的漏洞。Synology 呼籲執行有漏洞版本的用戶立即更新 DSM,並建議開啟自動更新。公告頁連到安全公告 Synology-SA-24:20。
- Kaspersky(2026-11-09): 這波攻擊的勒索軟體名為 C3RB3R(Cerber),被加密的檔案會多出「.L0CK3D」副檔名,資料夾內出現名為 read-me3.txt 的勒索信;該文也提醒有資料外流與二次勒索的可能。
- HKCERT(2026-11-02): 也發出警示,指受影響的是已終止支援(EOL)的 DSM 版本,並提醒另有 PHP 相關漏洞(PHP2Shell)需要更新,但 Synology 尚未確認 PHP2Shell 是否與這波攻擊有關。
跟我有什麼關係:誰比較需要緊張
- 使用舊版 DSM 的人: 官方說的是「過舊版本」,但公告頁沒有列出具體版本範圍。比較可靠的做法是對照 SA-24:20 列出的最低安全版本(見下表)。
- NAS 有對外開放的人: 開了 QuickConnect、路由器做了連接埠轉發、啟用 UPnP 的人,Kaspersky 與 HKCERT 都建議檢查並收斂。
- 機型太舊、已經裝不到新版 DSM 的人: HKCERT 提醒,PHP 修補不會讓終止支援的版本恢復完整支援,應規劃升級或換機。
- 漏洞來源: 各方說法不一,詳見文末「還不確定的部分」。
| DSM 分支 | 至少要更新到 | 公告給的嚴重度 |
|---|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 或更新 | 嚴重 |
| DSM 7.2.1 | 7.2.1-69057-6 或更新 | 嚴重 |
| DSM 7.2 | 7.2-64570-4 或更新 | 嚴重 |
| DSM 7.1 | 7.1.1-42962-7 或更新 | 嚴重 |
| DSM 6.2 | 6.2.4-25556-8 或更新 | 中等 |
這張表是 2024 年那份公告的最低版本,不是「現在就夠安全」的保證。因為 360 把事件連到 2026 年 9 月修補的另外兩個漏洞(見下文),所以較保守的做法是直接更新到你的機型目前可用的最新 DSM,不要只追上表上的最低版本。
現在該做什麼:編號步驟
以下步驟依 Synology、HKCERT 與 Kaspersky 的建議整理,不是官方標準流程;選單路徑請以你機型的 DSM 畫面與 Synology 說明為準,我們沒有逐項核對各機型選單,所以不寫死路徑。
- 先確認你現在的 DSM 版本號: 在 DSM 的系統資訊或更新頁面看完整版本(含最後的組建號,例如 7.2.2-72806-1 這種格式),對照上表。
- 把 DSM 更新到你的機型目前可用的最新版: 這是 Synology 的主要呼籲。如果 DSM 顯示已沒有新版可裝,代表你的機型可能已到支援終點,請看下面第 7 步。
- 開啟自動更新: Synology 建議開啟,讓之後的修補不用靠自己記得。
- 更新套件(Package Center): HKCERT 指出 PHP 相關的修補可透過套件中心安裝,Mail Station 需另外手動更新。依 SA-26:14,受影響的有 Synology Calendar、Mail Station 與 PHP 各版本(PHP 7.3 已終止支援、不會有修補);Synology 同時表示 DSM 內建的 PHP 不暴露在外部攻擊面、利用風險很低,但仍建議套用更新。
- 檢查有沒有對外開放: 依 Kaspersky 建議:關閉不需要的 QuickConnect、移除路由器上指向 NAS 的連接埠轉發與 DMZ 設定、不需要就關閉 UPnP,並檢查 IPv6 規則與 VPN 或通道服務;不要把 139、445 連接埠開到網際網路。路由器端的檢查可參考路由器安全設定:密碼、韌體與訪客網路。需要遠端存取時,Kaspersky 建議改用 VPN 這類方式,不要直接暴露。
- 保護管理員帳號: Kaspersky 建議啟用兩步驟驗證並保護 admin 帳號;設定觀念可看通行密鑰與雙重驗證設定。
- 機型太舊、更新不到的處理: HKCERT 建議規劃升級或換機;在那之前,Kaspersky 建議限制存取並讓 NAS 與其他裝置隔離在獨立網段。自己組的 DIY(XPenology)系統,更新前要先確認新版與開機載入器、硬體相容,否則可能損壞資料,這類系統我們沒有官方資料可查,請自行評估風險。
- 確認備份在 NAS 之外: 見下一節。
備份:和既有教學的分工
站內已經有兩篇基礎文章,這裡不重複:家用 NAS 值得買嗎講 3-2-1 與 NAS 怎麼選,勒索軟體升溫與 3-2-1 備份整理資安署的建議。針對這次事件,只補三個重點:
- NAS 不等於離線備份: HKCERT 建議保有離線或不可變更(immutable)的備份,並定期測試還原。NAS 平常連著網路,被攻陷時上面的備份可能一起受害。
- 要有一份在 NAS 外面: 例如外接硬碟定期備份後拔下收好,或另一個地點、雲端的副本。外接儲存怎麼選可看外接 SSD 與 HDD 怎麼選,作業系統內建備份可看外接備份 3-2-1:Windows 檔案歷程記錄、Mac 時光機與 OneDrive。
- 別拿備份去還原到還沒清乾淨的 NAS: Kaspersky 與 HKCERT 都提醒,要先處理入侵再還原。
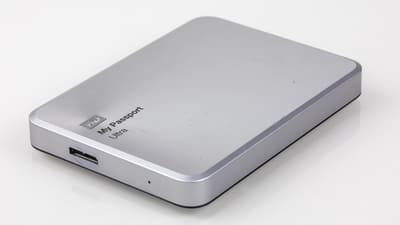
WD My Passport 行動硬碟
傳統機械式行動硬碟,每 GB 價格低,適合大量備份。
如果已經看到 .L0CK3D 或 read-me3.txt
依 HKCERT 與 Kaspersky 的建議(各機型細節請洽 Synology 官方支援):
- 立刻中斷網路連線,暫停同步與備份工作,避免其他裝置與備份被波及。
- 保留證據: 勒索信、加密檔案樣本、系統與存取記錄;HKCERT 提醒不要隨意重設、格式化或重新啟動。
- 關於要不要拔電源: Kaspersky 同一篇文章前後說法不完全一致(一處建議不要拔電源以免損壞資料,另一處說如果加密進行中又關不了機才拔),所以我們不下定論,建議先洽 Synology 官方支援或資安專業人員。
- 更新不會解密: HKCERT 寫明安裝安全更新不會解密已被加密的檔案;不要指望付贖金,也不要在沒清乾淨的設備上直接還原。
- 改密碼要用乾淨的裝置改: 曾登入過 NAS 或存在 NAS 上的憑證、權杖都要換。
- 需要的話找 IT 支援或事件應變業者;若涉及詐騙或勒索,台灣可打 165 反詐騙專線諮詢。
還不確定的部分
- 利用的是哪個漏洞: Synology 只說是 2024 年 12 月已修補的漏洞,沒有指明 CVE。Security Affairs 引述 SA-24:20 列出三個漏洞(CVE-2024-10441、CVE-2024-50629、CVE-2024-10445),並說不應把它們當成已確認的入侵管道;Kaspersky 推測可能是 CVE-2024-10441(遠端執行程式碼、CVSS 9.8),但明講那是推論。另一方面,Kaspersky 提到 360 把事件連到 2026 年 9 月修補的 CVE-2026-13639 與 CVE-2026-13684,Synology 未證實。所以各方說法不一。
- 受害規模: 官方公告沒有數字;有搜尋摘要提到有用戶說版本比官方建議的還新仍中招,但我們沒讀到原始來源,僅引用搜尋摘要,不當事實。
- PHP2Shell 是否有關: Synology 沒有確認。
- 台灣的受影響台數與主管機關建議: 資料不足。
檢查清單
- 我查了 DSM 完整版本號,並更新到機型目前可用的最新版。
- 已開啟 DSM 自動更新。
- 已在套件中心更新 PHP、Mail Station、Synology Calendar 等已安裝的套件。
- 檢查並關閉不需要的 QuickConnect、路由器連接埠轉發、DMZ 與 UPnP。
- NAS 的管理員帳號已啟用兩步驟驗證,密碼沒有與其他服務重複。
- 重要資料至少有一份在 NAS 之外,並有一份離線保存。
- 我實際測試過從備份還原一個檔案。
- 如果機型已沒有新版 DSM 可裝,我已規劃升級、換機或隔離網段。
- 我知道若看到 .L0CK3D 或 read-me3.txt,第一步是斷網、暫停備份、保留證據。
參考資料
- Synology urges users to update DSM following ransomware attacks on outdated DSM versions(Synology,2026-10-29)
- Synology-SA-24:20 DSM(Synology 安全公告)
- Synology-SA-26:14 PHP2Shell(Synology 安全公告)
- Security Alert: Ransomware Attacks Targeting Synology NAS Devices(HKCERT,2026-11-02)
- C3RB3R attacks Synology: why you shouldn't put off NAS updates(Kaspersky,2026-11-09)
- Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions(Security Affairs)
常見問題
依 Synology 2026-10-29 的公告,攻擊者正在對執行過舊版 DSM 的 NAS 發動勒索軟體攻擊,利用的是 2024 年 12 月已修補的漏洞;Synology 強烈呼籲執行有漏洞版本的用戶立即更新 DSM,並建議開啟自動更新。公告頁沒有列出受害台數。
不會。HKCERT 的警示寫明:安裝安全更新不會解密已被勒索軟體加密的檔案。已中招的設備要先斷網、保留證據,並只用確認乾淨的備份還原。
各方說法不一。Synology 說是 2024 年 12 月已修補的漏洞,並指向 Synology-SA-24:20,但沒有指明是哪一個 CVE;Kaspersky 推測可能是 CVE-2024-10441,並指出 360 把事件連到 2026 年 9 月修補的 CVE-2026-13639 與 CVE-2026-13684,Synology 尚未證實。保守做法是直接更新到你的機型目前可用的最新 DSM。
要看有沒有對外開放。依 Kaspersky 與 HKCERT 的建議,不要讓 NAS 管理介面直接暴露在網際網路,並檢查 QuickConnect、路由器的連接埠轉發與 UPnP。完全沒對外的設備風險較低,但官方仍建議更新與開啟自動更新。
NAS 在 3-2-1 裡只算其中一份。NAS 平常連著網路,若被攻陷,連同它上面的備份也可能被加密,所以仍需要離線或異地的另一份,並定期測試還原。
延伸閱讀
勒索軟體在台灣升溫:資安署建議的防護 4 招,中小企業與一般用戶的 3-2-1 備份怎麼做(2026)
依資安署記者會與媒體報導,整理台灣勒索軟體現況、資安署建議的防護 4 招、3-2-1 備份與離線備份的做法,以及中小企業、一般用戶中招後第一時間該做的事。
Chrome 桌面版零日漏洞 CVE-2026-125350 已遭利用:Windows、Mac 怎麼確認版本與更新(2026)
Google 於 11/9 發布 Chrome 157.0.8103.50/.51,修補 XML 元件 use-after-free 漏洞 CVE-2026-125350,並稱已有攻擊程式在外流傳。整理誰受影響、Windows 與 Mac 怎麼確認版本、更新,以及 Edge 的狀況。
瀏覽器擴充功能權限檢查:Chrome 與 Edge 怎麼找出可疑外掛、關閉或移除(2026 教學)
依 Google 與 Microsoft 官方說明,整理 Chrome 與 Edge 怎麼打開擴充功能管理頁、看站點存取權限、改成點擊才執行、關閉或移除,以及哪些跡象值得多留意。