歐盟《網路韌性法》(CRA)上路:買路由器、攝影機等聯網裝置,怎麼看「更新年限」(台灣讀者)
機誌編輯部 · 發布 2026年11月14日 · 約 3 分鐘
本文含聯盟連結,透過連結購買本站可能獲得分潤。了解更多
先說結論:歐盟《網路韌性法》(Cyber Resilience Act,CRA)的通報義務已在 2026 年 9 月 11 日開始適用,主要義務將在 2027 年 12 月 11 日全面適用。對台灣讀者最實用的一件事不是背法條,而是買聯網裝置前先問:「廠商保證更新到哪一年?」 至於台灣銷售的版本是否同樣適用,我們查不到官方說法,下面會老實標出來。
資料來源與限制(查證日期:2026-11-14): 本文實際讀過的頁面有:歐盟執委會:Cyber Resilience Act 政策頁、歐盟執委會:CRA 摘要頁、SpringLex:Regulation (EU) 2024/2847 Article 13(第 8、9 項)。後者是第三方轉載法規條文,不是 EUR-Lex 官方頁面(我們嘗試開啟 EUR-Lex 時沒有取得條文內容),引用的年限數字請再對照官方公報。另有搜尋摘要提到台灣媒體(iThome、DIGITIMES 等)對台灣供應鏈的報導,我們只看到搜尋摘要、沒有讀到內文,不作為本文依據。T客邦報導的原文我們也未讀到。本文是一般資訊整理,不是法律意見,也沒有實機測試。
發生什麼事:CRA 的三個日期
依歐盟執委會官方頁面:
| 日期 | 內容 |
|---|---|
| 2024-12-10 | CRA 生效 |
| 2026-07-27 | 執委會發布給製造商與企業的實務指引 |
| 2026-09-11 | 製造商須通報「遭主動利用的漏洞」的義務開始適用 |
| 2027-12-11 | 主要義務開始適用 |
官方頁面的描述是:CRA 對含數位元件的軟硬體產品設定強制性資安要求,涵蓋規劃、設計、開發到維護;製造商須在整個產品生命週期處理漏洞;符合規定的產品會有 CE 標章,由各國市場監管機關執法。官方舉的例子包含嬰兒監視器、智慧手錶、應用程式與電腦程式。
通報時限依摘要頁:得知遭主動利用的漏洞或重大事件後,24 小時內先發早期預警,72 小時內提交主要通報,最終報告則依情況在修補措施可用後 14 天內,或重大事件通報後一個月內。摘要頁也寫到,微型與小型企業未趕上 24 小時時限不會被罰款。
跟台灣讀者有什麼關係
- 直接關係:資料不足。 CRA 是歐盟法規,官方頁面談的是進入歐盟市場的產品。台灣版本的路由器、攝影機是否同樣適用,我們沒有查到官方說明,不要把歐盟規定當成台灣的保障。
- 間接關係:可能。 同一款產品若也賣到歐盟,廠商可能需要建立漏洞處理流程;但是否擴及台灣版本,要看各廠商,這是推論,不是官方說法。
- 官方確定會有的資訊: 摘要頁寫明,廠商必須決定「支援期間」,結束日要在購買時「清楚易懂地標示」,並隨附使用說明(Annex II)。這是歐盟市場的要求,台灣通路不一定會看到同樣標示。
「更新年限」到底怎麼定
依 SpringLex 轉載的 Article 13:
- 第 8 項:廠商須在產品上市時及支援期間內有效處理漏洞;支援期間要反映產品預期的使用時間,原則上至少五年,但產品預期使用不到五年時可對應該預期時間。
- 第 9 項:支援期間內釋出的安全更新,要在發布後至少保持 10 年可取得,或維持到支援期間結束,取兩者較長者。
注意:「五年」是法規的下限邏輯,不代表所有聯網裝置都保證更新五年,也不代表你的裝置會自動收到更新。執委會摘要頁沒有提「五年」,只說廠商要自行決定;我們看到的是兩個頁面寫法不同,細節請以官方公報為準。
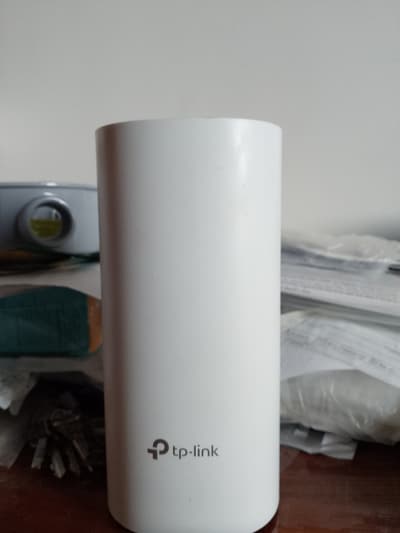
多顆節點組成的 Mesh 系統,適合坪數大或隔間多的住家。
買聯網裝置時怎麼用這個觀念
路由器、攝影機、智慧插座這類常駐在家裡的裝置,漏洞一旦沒人修就會長期暴露。可以參考本站對路由器的整理:Wi-Fi 路由器安全設定教學、Wi-Fi 路由器選購指南、智慧家庭入門。手機也有類似問題,可看ASUS 手機退出市場後的更新與保固與Android 12、13 停止更新的升級建議。
優點
- 廠商被要求通報已被利用的漏洞,理論上有助於漏洞被更快處理
- 官方要求標示支援期間結束日,買之前有機會比較
- 有 CE 標章可作為在歐盟市場合規的參考
缺點
- 適用範圍是歐盟市場,台灣版本是否同樣適用資料不足
- 法規不保證裝置一定安全,也不保證你會收到更新
- 主要義務到 2027-12-11 才全面適用,目前仍在過渡期
買之前的檢查清單
- 官方產品頁或說明書有沒有寫「安全更新/支援到某年」?
- 這款產品的最近一次韌體更新是什麼時候?
- 廠商是否有公開的漏洞通報窗口或安全公告頁?
- 沒寫支援期限的話,向客服或通路詢問並留下書面回覆。
- 買回家後先更新韌體、改預設密碼,並設定自動更新(可參考上面的路由器教學)。
- 不再收到更新的舊裝置,考慮汰換或隔離在訪客網路。
參考資料
常見問題
依歐盟執委會官方頁面,CRA 於 2024-12-10 生效;製造商須通報遭主動利用漏洞的義務自 2026-09-11 起適用;主要義務自 2027-12-11 起適用。
依法規條文(本文讀的是 SpringLex 轉載的 Article 13),支援期間原則上至少五年,但產品預期使用時間少於五年時,可對應預期使用時間;執委會的摘要頁則強調廠商要自行決定支援期間,並在購買時清楚標示結束日。實際個案請以官方文件與廠商說明為準。
資料不足。CRA 是歐盟法規,官方頁面談的是在歐盟市場銷售的產品;我們沒有查到官方說明台灣銷售版本是否適用或會同步調整,不能推論台灣版一定享有同樣的更新承諾,請向廠商或通路確認。
不能這樣推論。官方頁面寫的是製造商需通報已被主動利用的漏洞與重大事件,並在整個生命週期處理漏洞;這是廠商的義務,不是安全保證。
延伸閱讀
Google 瓦解 XCPE 殭屍網路:Videostrong 電視盒預埋後門,台灣家用 Android TV 盒怎麼自查(2026)
Google 11 月初公布瓦解 XCPE 殭屍網路,指控 Videostrong 在電視盒韌體預埋後門。整理報導的數字與說法不一之處、哪些仍未證實,以及台灣家用 Android TV 盒怎麼檢查認證、該不該先斷網。
網傳行動電源藏晶片偷資料?目前查得到什麼、查不到什麼,與 iPhone 連接裝置的自保做法
2026 年 11 月網傳廣州機場買的無品牌行動電源內藏儲存晶片與 Wi-Fi 模組,疑似竊取 iPhone 資料。整理已讀到的報導、尚待證實的部分,以及信任提示、自備線材等實際可做的防護。
Android 側載開發者驗證:巴西等 4 國先上路、2027 年擴大全球,台灣用戶裝 APK 會怎樣(2026)
Google 的 Android 開發者驗證已於 9 月 30 日在巴西、印尼、新加坡、泰國先行,2027 年擴大到全球認證裝置。整理進階側載流程、24 小時等待、台灣讀者的影響,以及還不確定的部分。