Google 瓦解 XCPE 殭屍網路:Videostrong 電視盒預埋後門,台灣家用 Android TV 盒怎麼自查(2026)
機誌編輯部 · 發布 2026年11月14日 · 約 5 分鐘
本文含聯盟連結,透過連結購買本站可能獲得分潤。了解更多
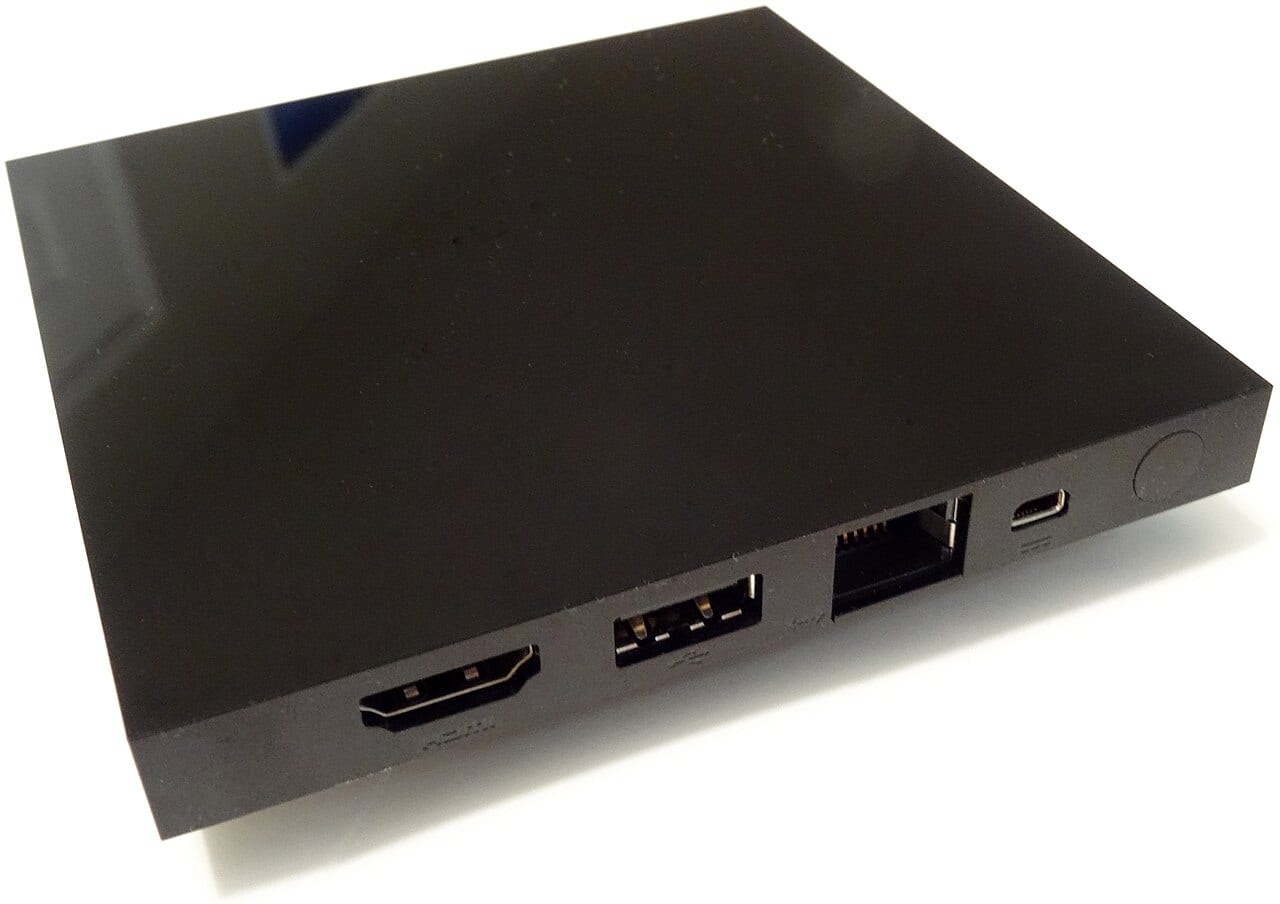
這幾天有些標題寫成「Google 查封 1,000 萬台電視盒」,聽起來像家裡的電視盒一定中標。先講結論:依目前報導,Google 公布的是瓦解 XCPE 殭屍網路,核心數字是 130 萬台以上 Android TV 盒等裝置,並指控 Videostrong 為幕後業者;沒有可靠來源說台灣哪個品牌、哪個型號一定中標。 本文整理報導與 Google 官方說明頁寫到的內容、哪些還沒證實,以及家裡有平價電視盒的人該先做哪些檢查。本站沒有實機檢測任何電視盒。
資料來源與限制(查證日期:2026-11-14): 本文實際讀過的頁面:BleepingComputer:Google 瓦解百萬台 XCPE 殭屍網路並禁止電視盒廠商、The Record:Google 瓦解藏在 Android 電視盒的殭屍網路、科技新報(TechNews):Google 與夥伴瓦解殭屍網路、Google Play 說明:檢查並修復 Play Protect 認證狀態。限制: (1) 我們沒讀到 Google 威脅情報小組(GTIG)的原始報告,也沒有讀到台灣主管機關的公告,以上都是媒體轉述,細節請以原始報告為準;(2) iThome、Dark Reading 等頁面無法讀取(403),只在搜尋摘要看到,不作為依據;(3) 各報導對法律行動的程序(哪個法院、是否具名告 Videostrong)著墨不一,本文不寫程序細節;(4) 沒有查到台灣有哪些品牌或型號受影響、也沒有查到台灣官方的處理建議,資料不足;(5) 價格與販售資訊本文不涉及,僅在最後提到的商品卡為報導當時資訊。
發生什麼事:報導寫到的重點
- 時間: BleepingComputer 寫 Google 威脅情報小組於 2026 年 11 月 2 日發布報告;The Record 與科技新報為 11 月 3 日報導。
- 規模: 130 萬台以上,絕大多數是 Android TV 機上盒(科技新報、BleepingComputer、The Record 一致)。The Record 寫這項數字來自 TrendAI 的研究,並說該殭屍網路藏在超過 200 個國家的裝置中;相同程式碼也出現在數位看板、卡拉 OK 機與遠距醫療設備。
- 另有「至少 1,000 萬台」: BleepingComputer 與科技新報寫,Google 估計拆除控制伺服器後,另外切斷約 1,000 萬台受害裝置的存取;BleepingComputer 與 The Record 都說這些裝置由其他惡意程式感染,且許多不是 Android 裝置。所以「1,000 萬台電視盒被預埋後門」這種說法,不符合我們讀到的報導。
- 誰做的: Google 高信度認定,Videostrong Technology Co.(報導稱為深圳業者)刻意開發、部署並營運這套後門與殭屍網路,並把存取權賣給犯罪合作者。BleepingComputer 寫,研究機構 Synthient 發現惡意程式預裝在一台 MECOOL KM9PRO Max 上,還找到 Videostrong 研發主管的 PDF、共用的 IP 與公司信箱簽署的後門等線索。Videostrong 未回應 The Record 的置評請求;The Record 寫該公司自稱做 OEM 已超過 14 年。
- Google 做了什麼: 依報導,Google 對網域與伺服器採取法律行動,與日本警察廳、Lumen、HUMAN Security、Plume、Synthient、TrendAI 合作拆除控制伺服器;終止與 Videostrong 的關係、撤銷其製造預載 Google 應用與服務的 Android TV 裝置的授權,並禁止 Videostrong 與未來的關聯企業製造認證 Android 裝置或向認證廠商供應軟體;也修改了廠商審查流程(BleepingComputer 寫 Videostrong 用混淆手法躲過安全測試)。
- 用途: 依 BleepingComputer,模組被用於住宅代理網路等;搜尋摘要另提到廣告詐欺。實際用途細節以 GTIG 報告為準。
跟我有什麼關係:誰該先檢查
最該檢查的: 家裡有不是大廠、沒有品牌保固的平價 Android 電視盒,尤其是網購來的「全頻道」「免費看」機型。不太需要擔心的: Apple TV、Google TV Streamer,或電視內建系統,因為報導沒有說它們受影響。但這只是「報導沒提到」,不是官方的安全保證。
台灣是否有大量 Videostrong 製造的盒子在賣:資料不足。報導沒有台灣數字,我們也沒有查到台灣通路清單。Mecool 這個品牌在 BleepingComputer 轉述中只與一台受檢機型有關;不能把品牌名稱等同於「受害」。
現在該做什麼
以下是依報導與 Google 官方說明頁整理的方向,非資安鑑識流程,不保證能完全發現或排除感染。
- 確認裝置品牌與型號: 看機身貼紙、「設定」中的關於頁,把品牌與型號記下來,之後好向原廠或賣家詢問。
- 查認證狀態: 依 Google Play 說明,在 Play 商店 App 點右上角個人資料圖示,進「設定」,再點「About」,看是否顯示通過 Play Protect 認證。Google 說明寫,沒通過認證代表 Google 沒有該裝置的相容性測試紀錄,上面的 Google 應用「不是授權的 Google 應用」。**注意:**那頁沒有分電視盒與手機,你的電視畫面可能不同;認證是一項參考,通過也不等於保證沒有後門。另外,認證和 Play Protect 的惡意程式掃描是兩回事,關閉掃描不會修好認證訊息。
- 不要只靠移除 App: 依報導,惡意程式內建在韌體,被刪掉後會從 /oem/ 分割區重新安裝。BleepingComputer 說,已感染裝置的處理方向是安裝乾淨韌體,或讓裝置離線。
- 懷疑中標就先斷網: 在不確定前,可先把盒子的 Wi-Fi 或網路線拔掉,或不要把它放在跟電腦、NAS 同一個網段。這是一般的隔離做法,不是報導的原話。
- 聯絡原廠或賣家: 詢問是否有官方韌體更新、是否為通過認證的機型。不要自行刷第三方或來路不明的韌體,那可能更危險。
- 若曾在這台盒子上登入帳號: 在別台裝置上更換重要帳號密碼,並檢查登入裝置,步驟見Google 與 Apple 帳號登入裝置怎麼查與通行密鑰與雙重驗證教學。
- 檢查家裡網路: 路由器的管理密碼與韌體也要確認,見路由器安全設定教學;網路異常慢可參考Wi-Fi 變慢排查,但網路慢不等於中標。
**警語:**以上以官方與媒體說明為準,不保證完全防止盜用或確認裝置安全;若涉及財務損失或帳號遭盜用,請向 165 或相關業者求助。
想換新盒子時的參考
這次事件的教訓是:預載 Google 應用的 Android 裝置,要看有沒有通過 Google 認證;廠商審查也不是萬無一失(BleepingComputer 寫 Videostrong 曾躲過安全測試)。若只是要讓一般電視升級成 Google TV 介面,下面這款是 Google 自家產品,依本站既有報導當時的資訊整理;現行售價與供貨請以通路為準。更多電視與串流盒的挑選見電視選購指南與Apple TV 4K 與 Google TV 比較。
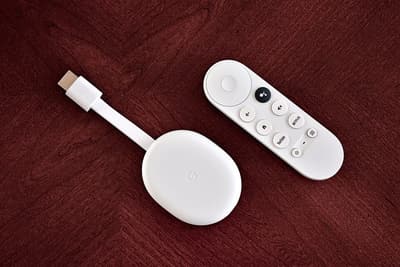
Google TV Streamer(4K 串流盒)
Google 2024 年 9 月在台推出的 4K 串流盒,取代舊款 Chromecast,報導當時台灣建議售價 3,250 元。圖為前代 Chromecast with Google TV 示意圖,非本機。
- 台灣售價
- NT$3,250(techbang 報導,2024-09-25)
- 連接
- HDMI 2.1、USB-C 供電、支援有線網路
- 儲存
- 最高 32GB
- 影像
- 4K 60fps、4K HDR、Dolby Vision
- 音訊
- Dolby Atmos
- 其他
- 新版語音遙控器含可自訂按鈕
適合預算有限、想把一般電視升級成 Google TV 介面,或使用 Android 手機與 Google Home 的人。
不太適合想要 HomeKit、AirPlay 與蘋果生態整合的人;報導日期是 2024 年,現行售價與供貨請自行確認。
規格來源:techbang:Google TV Streamer 台灣上市報導(2026-10-31 查核)。規格與售價可能變動,以官方為準。
還不確定的部分
- Videostrong 的回應: The Record 寫對方未回應;之後是否有說明,尚待追蹤。
- 台灣受影響型號與數量: 資料不足,報導沒有列出完整品牌型號清單。
- Google 會不會通知用戶或遠端清除: The Record 寫 Google 沒有說明;Google 說斷開控制網域後惡意程式「變得無害」,但研究人員提醒惡意程式仍在裝置內,且可能被其他方式利用。這點各說法的語氣不同,請以 Google 與原廠的後續公告為準。
- 「提告」的細節: 報導只說 Google 採取法律行動拆除網域,我們不確定是否具名告 Videostrong。
- 選單與認證畫面: 以實際電視畫面為準。
檢查清單
- 我已記下電視盒的品牌與型號,知道是不是網購來源不明的平價機。
- 我已在 Play 商店「設定」的「About」看過認證狀態(實際畫面以我的裝置為準)。
- 我知道只刪掉 App 不一定有用,報導指出惡意程式會從韌體分割區重裝。
- 懷疑中標的盒子,我已先斷網或隔離,並向原廠或賣家詢問韌體。
- 我沒有自行刷來路不明的韌體。
- 曾在該盒登入的重要帳號,我已在別台裝置改密碼、檢查登入裝置並開雙重驗證。
- 我已檢查路由器的管理密碼與韌體。
- 我知道本文有時效,Google、原廠或台灣主管機關有新公告以官方為準。
參考資料
常見問題
依 BleepingComputer 與 The Record 對 Google 威脅情報小組(GTIG)報告的報導,XCPE 是預先裝在 Android TV 盒等裝置韌體裡的後門與殭屍網路,Google 高信度認為是 Videostrong 為了獲利而刻意開發、部署與營運。Videostrong 未回應 The Record 的置評請求。
報導數字容易混淆。BleepingComputer 與 The Record 寫的是 XCPE 殭屍網路含 130 萬台以上裝置;另外 Google 說切斷控制伺服器後,至少還切斷約 1,000 萬台其他受感染裝置的存取,這些裝置由其他惡意程式感染,且許多不是 Android 裝置。兩個數字不能相加成『1,000 萬台電視盒被預埋後門』。
不能這樣推論。BleepingComputer 轉述,研究機構 Synthient 是在一台 MECOOL KM9PRO Max 上發現預裝惡意程式並追溯到 Videostrong,同時 Google 說 Videostrong 的後門影響多個品牌與型號,但報導沒有列出完整型號。Mecool 是否為其他型號、是否受影響,本文查無官方清單,資料不足。
依報導,惡意程式內建在韌體,被刪除後會從 /oem/ 分割區重新安裝;報導給的處理方向是重新安裝乾淨的韌體,或讓裝置離線。一般使用者不應自行刷來路不明的韌體,建議先問原廠或賣家。
依 Google Play 說明,在 Play 商店 App 點右上角個人資料圖示,進「設定」,再點「About」,可看到裝置是否通過 Play Protect 認證。該頁沒有分裝置類型,電視上的實際畫面可能不同;而且通過認證不等於保證沒有後門,只是一項參考。
不是。搜尋摘要提到 Google 在 2025 年 7 月曾就 BadBox 2.0 提告,是另一個案件。本文只談 2026 年 11 月公布的 XCPE。
延伸閱讀
歐盟《網路韌性法》(CRA)上路:買路由器、攝影機等聯網裝置,怎麼看「更新年限」(台灣讀者)
歐盟 CRA 自 2026-09-11 起要求廠商通報被利用的漏洞,2027-12-11 起主要義務全面適用。整理官方說法、對台灣讀者的影響,以及買路由器與攝影機看支援期限的檢查清單。
網傳行動電源藏晶片偷資料?目前查得到什麼、查不到什麼,與 iPhone 連接裝置的自保做法
2026 年 11 月網傳廣州機場買的無品牌行動電源內藏儲存晶片與 Wi-Fi 模組,疑似竊取 iPhone 資料。整理已讀到的報導、尚待證實的部分,以及信任提示、自備線材等實際可做的防護。
Android 側載開發者驗證:巴西等 4 國先上路、2027 年擴大全球,台灣用戶裝 APK 會怎樣(2026)
Google 的 Android 開發者驗證已於 9 月 30 日在巴西、印尼、新加坡、泰國先行,2027 年擴大到全球認證裝置。整理進階側載流程、24 小時等待、台灣讀者的影響,以及還不確定的部分。